生成AIの情報漏洩対策は、利用実態の洗い出し、入力してよい情報の線引き、サービスの選定、社内ルールと教育、定期的な見直しを組み合わせて進めます。リスクは入力・出力・運用の3つの観点で整理すると、どこから手を付けるべきかが見えやすくなります。
本記事では、BtoB企業でAI活用を検討している担当者・経営者に向けて、生成AIの情報漏洩対策の進め方を解説します。判断基準、サービス選定のチェックリスト、進め方の手順、つまずきやすい点と対処まで、そのまま社内検討に使える粒度でまとめています。
生成AIの情報漏洩とは何か
生成AIの情報漏洩とは、生成AIの利用を通じて、機密情報や個人情報が意図しない相手や範囲に渡ってしまうことです。
典型的なのは、従業員がプロンプトに顧客情報や未公開の企画内容を入力し、その情報がサービス提供事業者側に送られるケースです。プロンプトとは、生成AIに入力する指示文や質問文を指します。
生成AIの情報漏洩は、外部からの攻撃だけで起こるものではありません。日常業務での入力、生成結果の扱い、アカウントの管理といった社内の行動が起点になる点が特徴です。
生成AI利用で情報漏洩が起こる背景
生成AIは文章作成や企画立案、顧客対応など幅広い業務で活用が進んでいます。一方で、入力した情報の扱いやツールの設定次第では、意図せず社外に情報が流出するリスクが伴います。
多くの生成AIサービスはブラウザから手軽に使えるため、管理部門が把握する前に現場で利用が広がりやすい傾向があります。利用の手軽さに管理が追いつかないことが、情報漏洩リスクを生む構造的な要因です。
入力・出力・運用の3つの観点でリスクを整理する
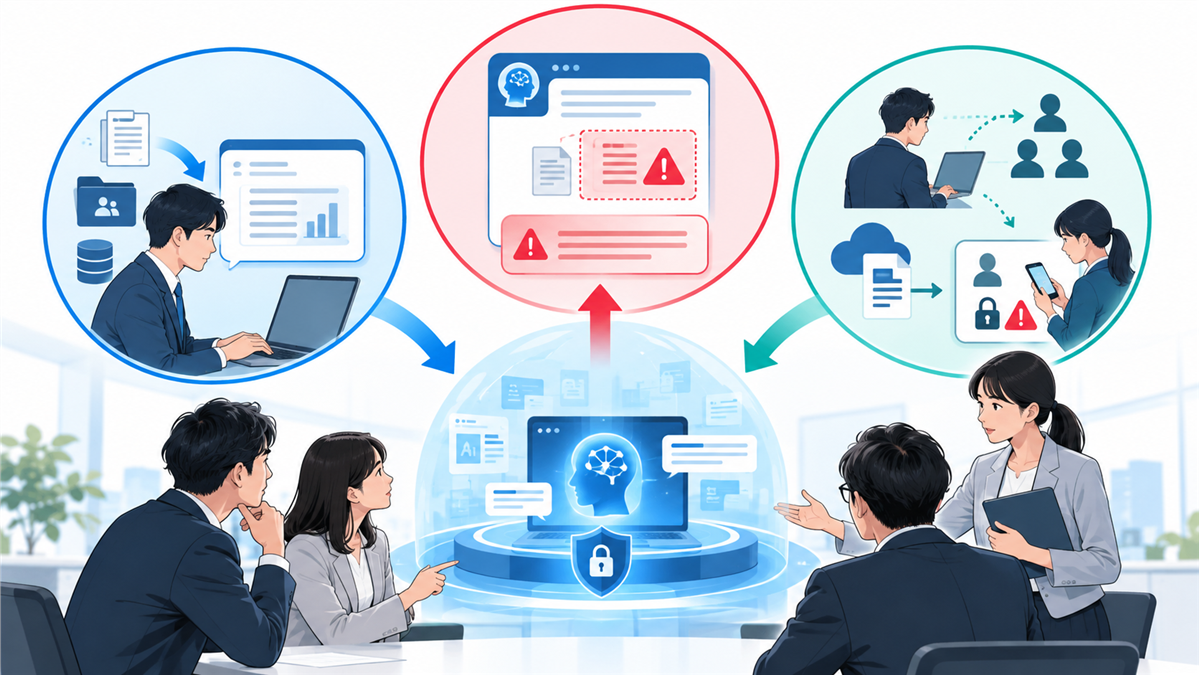
生成AIの情報漏洩リスクは、情報の流れに沿って入力・出力・運用の3つの観点で整理すると把握しやすくなります。
入力時のリスク
機密情報や個人情報をプロンプトに入力すると、サービス提供事業者側にデータが渡る可能性があります。入力内容が学習データとして扱われる設定になっている場合、意図しない形で情報が再利用されるおそれもあります。
文章の貼り付けだけでなく、ファイルの添付や画面の画像の読み込みも入力にあたります。資料をまるごと読み込ませると、本来は不要な顧客名や金額まで送信してしまう点に注意が必要です。
出力時のリスク
生成された回答をそのまま社外向け資料や顧客対応に使う際、生成AIの出力内容を確認する品質管理の手順を経ないまま利用してしまうリスクがあります。誤りや不適切な情報が含まれたまま社外に出ると、信頼の低下につながります。
社内文書や顧客データを生成AIに参照させる仕組みでは、閲覧権限のない社員の質問に対して、本来見せるべきでない情報が回答に含まれることもあります。出力時のリスクは、社内データとの連携が進むほど大きくなります。
運用面のリスク
個人のアカウントで契約外のツールを利用する、いわゆる管理外の利用が広がると、社内で把握できないところで情報が扱われます。こうした会社が把握していない生成AIの利用は、シャドーAIと呼ばれます。
退職者のアカウントが残ったままになっている、共有アカウントを複数の社員で使い回しているといった社内AIのアカウント管理やアクセス権限の設定の不備も、情報漏洩につながる要因です。
外部要因によるリスク
サービス側の不具合による履歴の表示、マルウェアによるアカウント情報の窃取など、利用者の注意だけでは防げないリスクもあります。
自社で生成AIを組み込んだシステムを開発する場合は、プロンプトインジェクションへの備えも必要です。プロンプトインジェクションとは、悪意ある入力でAIに想定外の動作をさせ、内部の情報を引き出そうとする攻撃です。開発時に確認すべき点はAI開発の脆弱性の混入経路と確認項目で整理しています。
情報漏洩が起きた場合に企業が受ける影響
生成AI経由の情報漏洩は、直接の損失だけでなく、取引関係や今後のAI活用そのものに影響します。
- 取引先や顧客からの信頼低下と、取引条件の見直し
- 秘密保持契約など、契約上の守秘義務違反に問われる可能性
- 個人情報が含まれる場合の、法令に基づく報告や本人への対応
- 原因調査、関係者への説明、再発防止策の策定にかかる工数
- 社内での生成AI利用の一時停止による、業務効率化の後退
見落とされやすいのが最後の影響です。事故をきっかけに利用を全面停止すると、現場が個人アカウントで使い続け、かえってシャドーAIが増えることがあります。対策の目的は利用を止めることではなく、安全に使い続けられる状態をつくることです。
最初に取り組む利用実態の洗い出し
情報漏洩対策の出発点は、社内のどこで、誰が、どの生成AIを、どのような情報に使っているかを把握することです。
部署やチームごとに利用目的やツールが異なるため、ルールづくりより先に実態を確認します。実態を知らないまま作ったルールは、現場の業務に合わず守られなくなりがちです。
どの業務で生成AIが使われているかを確認する
マーケティング資料の作成、議事録の要約、問い合わせ対応の下書きなど、生成AIが使われている業務を一覧化します。部署ごとの担当者に簡単なアンケートやヒアリングを行うと、管理部門が把握していない利用も見つけやすくなります。
入力される情報の種類を把握する
顧客情報、取引先情報、未公開の企画内容など、どのような情報がプロンプトに入力される可能性があるかを洗い出します。業務フローの中で機密情報に触れる工程を特定することが、対策の優先順位付けにつながります。
利用形態とアカウントの種類を確認する
無料版・個人アカウント・法人契約のいずれを利用しているかを確認すると、リスクの所在が見えやすくなります。洗い出しでは、次の項目を記録しておくと後の判断に使えます。
- 利用している部署と業務の名称
- 利用している生成AIサービスの名称とプラン
- アカウントの種類(個人・共有・法人管理)
- 入力している情報の種類と、機密情報を含むかどうか
- 生成結果の用途(社内利用のみか、社外にも出すか)
- 学習利用の設定や履歴保存の設定を把握しているか
入力してよい情報の判断基準をつくる
入力ルールは「機密情報を入力しない」という抽象的な禁止ではなく、情報の区分ごとに扱いを決めると現場で迷いにくくなります。
情報の区分と扱いの例
- 公開情報:自社サイトやプレスリリースで公開済みの情報。許可したサービスであれば入力可とする。
- 社内限定情報:社内向けの手順書や会議の一般的な内容。法人契約で学習利用を除外したサービスに限り入力可とする。
- 機密情報:未公開の企画、価格、取引条件、開発中の仕様。原則として入力不可とし、例外は承認制にする。
- 個人情報:顧客や従業員の氏名、連絡先など。原則として入力不可とし、必要な場合は匿名化してから扱う。
区分に迷う情報の判断手順
- その情報が社外に出た場合、誰にどのような不利益が生じるかを考える。
- 取引先との契約で、第三者への開示や外部サービスでの処理が制限されていないか確認する。
- 固有名詞や数値を伏せても目的を果たせるなら、伏せた形で入力する。
- それでも判断できない場合は、入力せずに管理部門へ相談する。
判断に迷った情報と結論は、社内で共有する事例集にまとめておくと、同じ相談の繰り返しを減らせます。
生成AIサービスを選ぶときのチェックリスト
利用する生成AIサービスは、機能や料金だけでなく、入力データの扱いと管理機能で比較します。
契約前に確認しておきたい項目は次のとおりです。
- 入力データがモデルの学習に使われるか、使われない設定にできるか
- 入力データや会話履歴の保存期間と、削除の方法
- 管理者がアカウントを一括で発行・停止できるか
- シングルサインオンや多要素認証に対応しているか
- 誰がいつ利用したかを確認できる利用ログがあるか
- データの保存場所や、利用規約・契約条件の内容
- 社内データと連携する場合、既存のアクセス権限を反映できるか
法人向けプランを選べば安全というわけではありません。学習利用を除外できても、誤った入力や権限設計の不備による漏洩は残るため、サービス選定と社内ルールはセットで考えます。主要サービスの違いは生成AIチャットの料金・機能・選び方の比較も参考にしてください。
技術的な対策と社内ルールを組み合わせる
生成AIの情報漏洩対策は、利用者の注意力だけに頼らず、仕組みで防ぐ技術的な対策と、判断の拠り所となる社内ルールの両方で進めます。
仕組みで防ぐ技術的な対策
- 利用するサービスを法人管理のアカウントに統一し、個人アカウントでの業務利用を減らす
- 部署や役割に応じて、利用できるサービスや機能を制限する
- DLPを導入し、機密情報を含む入力や送信を検知・制御する。DLPとは、重要なデータの持ち出しや送信を監視して防ぐ仕組みのことです。
- 利用ログを定期的に確認し、想定外の使い方を早期に見つける
- 社内データを参照させる場合は、参照範囲を業務に必要な範囲に絞る
ガイドラインに盛り込む項目
入力してよい情報の範囲、利用を許可するツールやプラン、出力内容を利用する前の確認手順などを明文化します。マーケティング部門やDX推進部門など、部署ごとの利用シーンに合わせて具体例を示すと実務に落とし込みやすくなります。
- 利用を許可するサービスとプラン、申請の方法
- 情報の区分ごとの入力可否
- 生成結果を社外に出す前の確認者と確認内容
- 禁止事項と、違反が見つかった場合の扱い
- 問題が疑われる事象の報告先
継続的な教育の進め方
技術的な対策だけでなく、利用者それぞれの理解を深めることも欠かせません。生成AIの機能やサービス側の設定は更新が続くため、一度の研修で終わらせず、定期的に内容を見直しながら周知を続けます。
研修では禁止事項を並べるより、「この資料のこの部分は伏せてから入力する」といった実務の例を示すほうが定着しやすくなります。
生成AIの情報漏洩対策を進める基本ステップ
リスクの洗い出しができたら、優先順位をつけて段階的に対策を進めます。
- 利用実態の棚卸しとリスクの洗い出し:部署・業務・サービス・入力情報を一覧化し、入力・出力・運用の観点でリスクを整理する。
- 入力してよい情報・してはいけない情報の線引き:情報の区分ごとに入力可否を決め、迷う場合の判断手順を用意する。
- 利用する生成AIサービスの選定基準の整理:学習利用、保存期間、管理機能、認証などのチェックリストで比較する。
- 社内ガイドラインの策定と周知:区分と選定基準をガイドラインにまとめ、部署ごとの具体例を添えて周知する。
- 技術的な対策の導入:アカウントの統一、権限設定、利用ログの確認など、仕組みで防ぐ対策を整える。
- 運用状況の定期的な見直し:利用ログや相談内容をもとに、ルールと設定を更新する。
一度に全てを整備しようとせず、リスクが高い業務から段階的に対策を講じていくことが現実的な進め方です。たとえば顧客情報を扱う問い合わせ対応から着手し、社内向けの文章作成は後から整えるといった順序が考えられます。
つまずきやすい点と対処
情報漏洩対策は、ルールや仕組みが現場の業務に合っていないと形骸化します。よくあるつまずきと対処は次のとおりです。
- 全面禁止にして管理外の利用が増える:許可するサービスを用意し、安全に使える範囲を明示する。
- ルールが抽象的で判断できない:情報の区分ごとに入力可否を示し、部署別の具体例を添える。
- ツールを導入しただけで安心してしまう:権限設定や利用ログの確認など、導入後の運用まで担当者を決める。
- 管理部門だけでルールを決める:マーケティングや営業など利用部門の担当者を検討に加え、業務の実態を反映する。
- 社内データ連携の権限設計を後回しにする:連携前に、誰がどの情報を参照できるかを整理し、AIの参照範囲をそれに合わせる。
- 一度決めたルールを放置する:見直しの時期と担当者をあらかじめ決めておく。
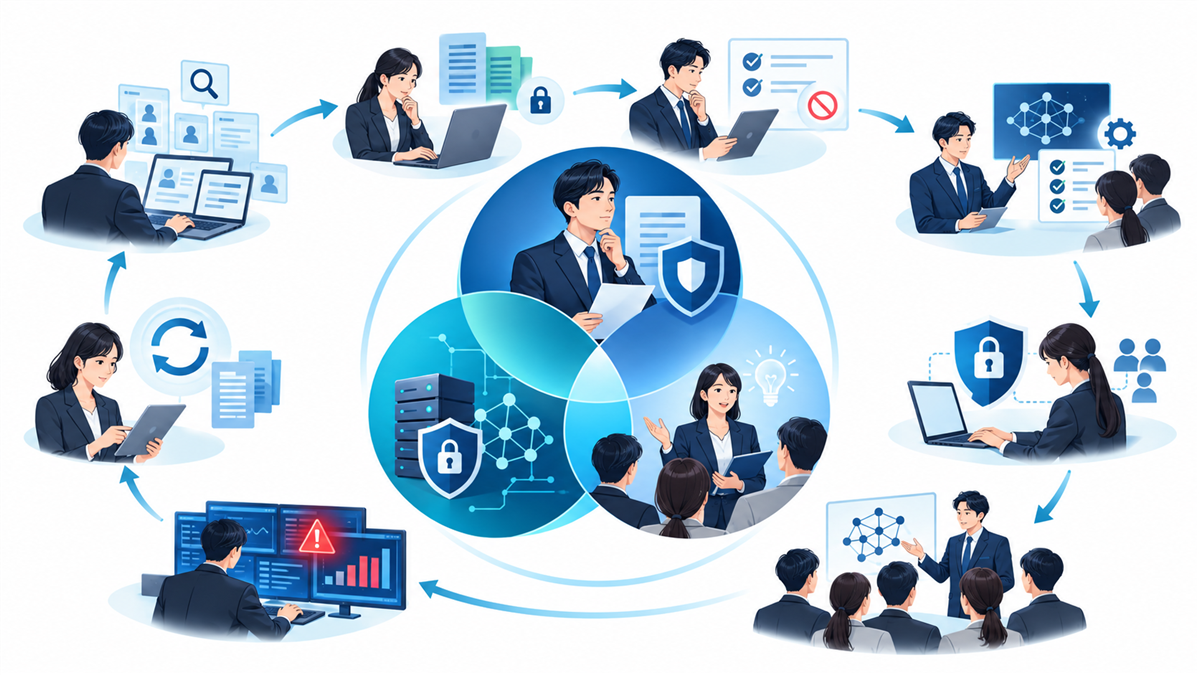
AI駆動開発・システムインテグレーション・マーケティングをまたいで見ると、つまずきの多くは部門間の分断から生じます。現場の使い方、システムの権限設計、社外に出るコンテンツの確認を、同じ情報の流れとして設計することが対策を機能させる鍵です。
インシデント対応と継続的な見直しの仕組み
生成AIの情報漏洩対策は、一度ルールを定めて終わりではなく、問題発生時の対応と定期的な点検を社内に組み込んでおくことが重要です。
問題が疑われる場合の対応フロー
問題が疑われる事象が発生した際の報告先や対応フローをあらかじめ決めておくことは、被害の拡大を防ぐ備えになります。
- 利用者が、定められた報告先へすぐに報告する。報告をためらわせないよう、自己申告を責めない方針を示しておく。
- 該当アカウントの利用停止やパスワードの変更、会話履歴の削除など、拡大を防ぐ措置を取る。
- 入力した情報の内容と範囲、利用したサービスと設定を確認する。
- 必要に応じて、取引先や顧客、社内の関係部署へ連絡する。
- 原因を整理し、ガイドラインや設定の見直しに反映する。
定期的に見直す項目
利用状況の変化や新しいツールの登場に合わせて、次の項目を定期的に点検します。
- 許可しているサービスの規約や設定に変更がないか
- 新たに利用が始まった業務やサービスがないか
- アカウントやアクセス権限が現在の組織と一致しているか
- 相談や報告の内容から、ルールの分かりにくい箇所がないか
社内だけで体制を整えるのが難しい場合は、外部の支援を活用する方法もあります。支援会社を比較する際の観点は生成AI導入支援の選び方と社内体制の整え方で解説しています。
よくある質問
生成AIの利用で情報漏洩が起きるのはどのような場面ですか?
プロンプトに機密情報や顧客情報を入力してしまう入力時、生成された回答をそのまま社外に使ってしまう出力時、そして管理外のツール利用やアカウント管理の不備といった運用面など、複数の場面でリスクが生じます。
情報漏洩対策を始める際に最初に行うべきことは何ですか?
まず社内でどの部署がどのような業務で生成AIを利用しているかを洗い出し、入力される情報の種類や機密情報に触れる工程を把握することが出発点になります。
法人向けの生成AIサービスを使えば情報漏洩は防げますか?
法人向けプランでは入力データを学習に使わない設定や管理機能を利用できる場合がありますが、それだけで情報漏洩を防げるわけではありません。誤った入力や権限設計の不備によるリスクは残るため、社内ルールと教育を組み合わせる必要があります。
社内ガイドラインにはどのような内容を盛り込むとよいですか?
入力してよい情報の範囲や利用を許可するツール・プラン、出力内容を利用する前の確認手順などを明文化し、部署ごとの利用シーンに沿った具体例を示すことが実務に役立ちます。
情報漏洩対策は一度整備すれば終わりですか?
いいえ、生成AIの機能やサービスの設定は更新が続くため、ガイドラインやアクセス権限の設定を定期的に点検し、教育や周知を継続していく仕組みが必要です。
まとめ
生成AIの業務活用を進める上で、情報漏洩のリスクをゼロにすることはできません。利用実態の洗い出しとリスクの整理、入力ルールの線引き、サービス選定、ガイドラインと技術的な対策、継続的な教育と見直しを組み合わせることで、リスクを抑えながら活用を進めることができます。
マーケティングやDX推進の担当者としては、現場の利用実態を把握することから着手し、リスクの高い業務から段階的に対策を広げていくのが現実的です。
ハイ・ヴァーチュ・ラボは、AI駆動開発・システムインテグレーション・マーケティングを一気通貫で提供するテクノロジーパートナーです。生成AIの活用とリスク対策を両立させたいご担当者様に向けて、無料のマーケティング診断をご用意しています。自社の生成AI活用状況や情報管理の進め方について相談したい場合は、お問い合わせからお気軽にご連絡ください。